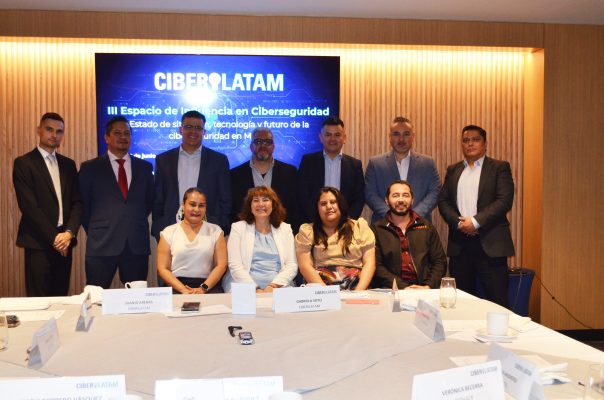
El debate sobre la madurez de la ciberseguridad en México se encuentra en un punto de inflexión crucial. Si bien el tejido empresarial ha comenzado a entender que la seguridad digital es un pilar fundamental para la continuidad del negocio, la realidad operativa demuestra que gran parte del mercado aún arrastra una postura marcadamente reactiva ante las amenazas.
Con el objetivo de analizar los principales retos de madurez operativa, el impacto de la Inteligencia Artificial (IA) y el rezago en la mitigación de brechas en nuestro país, se llevó a cabo el III Espacio de Influencia en Ciberseguridad, un encuentro clave organizado por el equipo de Ciberilatam en la Ciudad de México.
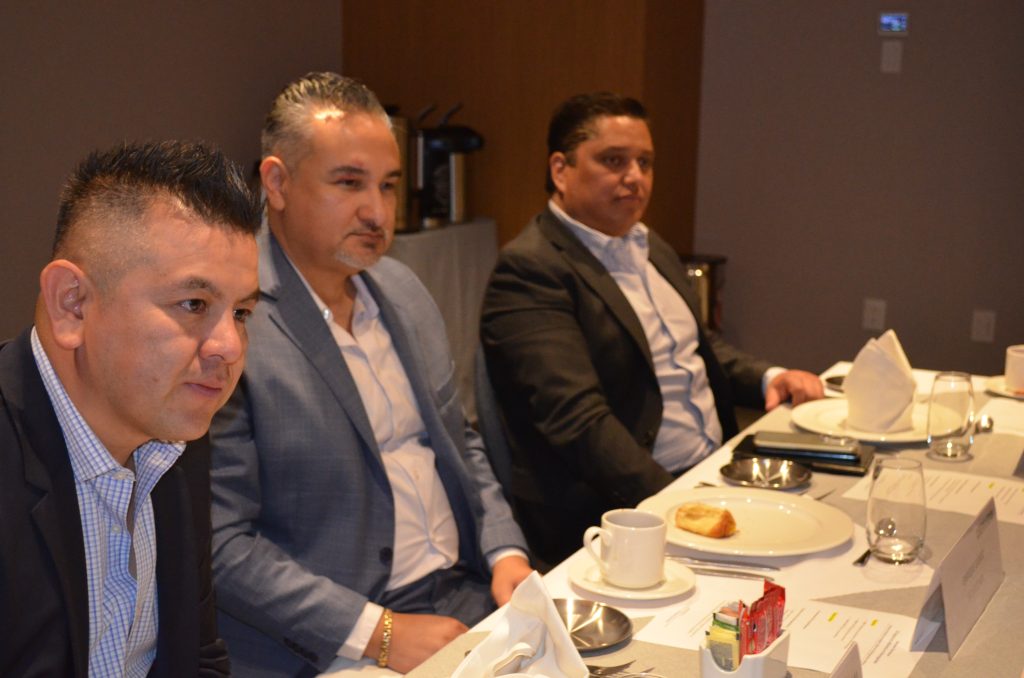
En SecurED MX tuvimos el honor de acompañar este panel de expertos a través de la representación de nuestros directivos, Francisco Velázquez López (CEO y cofundador) y Enrique Gámez Acosta (Director comercial y cofundador), quienes compartieron reflexiones contundentes sobre hacia dónde debe evolucionar la ciberseguridad en México.
El mito de la auditoría anual: Menos reportes inertes, más remediación real
En primer lugar, uno de los puntos con mayor eco fue el papel de las evaluaciones tradicionales. De hecho, para muchas empresas, cumplir con un estándar de ciberseguridad consiste únicamente en contratar un escaneo una vez al año. Posteriormente, archivan el informe ejecutable sin tomar acciones.
Al respecto, Francisco Velázquez López fue enfático sobre el cambio de enfoque que requiere el mercado:
“No basta con entregar un informe de vulnerabilidades; sino que hay que ayudar al cliente a interpretar los resultados y remediar.”
Por consiguiente, las evaluaciones estáticas generan una falsa sensación de seguridad. Por un lado, los atacantes no esperan a la auditoría del próximo año. Sus herramientas y tácticas mutan a diario. Por lo tanto, el verdadero valor de un ejercicio de hacking ético no reside en el grosor del informe. Por el contrario, radica en la capacidad técnica de guiar al equipo de TI a cerrar de forma definitiva las vulnerabilidades descubiertas.
El factor humano: Humanizar el riesgo desde las aulas
Por otro lado, la tecnología por sí sola no garantiza un blindaje infalible. Esto sucede cuando la cultura corporativa sigue siendo vulnerable ante engaños como el phishing o la ingeniería social.
Durante su intervención, Enrique Gámez Acosta destacó la urgencia de abordar la prevención no solo desde la cúpula directiva de los corporativos, sino desde el tejido educativo:
“La educación en ciberseguridad debe empezar desde secundaria y universidades.”
En consecuencia, transformar a México en un entorno digital maduro exige una estrategia integral de concientización. Asimismo, al sembrar principios de higiene digital desde las etapas académicas, reducimos la superficie de riesgo humano. Por esta razón, los ciberdelincuentes tendrán menos oportunidades de explotar brechas en las organizaciones.
El consenso de la mesa sobre madurez de la ciberseguridad en México
Por su parte, la conclusión del encuentro fue clara. En efecto, México ha avanzado. Sin embargo, aún debe consolidar una visión más estratégica de la ciberseguridad.
Actualmente, la protección digital ya no puede depender únicamente de acumular herramientas. Tampoco debe activarse de forma reactiva tras un incidente. Por el contrario, para alcanzar una resiliencia genuina, la seguridad debe integrarse transversalmente. Es decir, debe abarcar la cultura empresarial, la gestión del riesgo y la continuidad operativa. Además, resulta fundamental fortalecer la relación entre las empresas y sus proveedores de tecnología.
Por último, agradecemos profundamente al equipo de Ciberilatam por abrir estos espacios de diálogo. En consecuencia, estos encuentros nos motivan a seguir impulsando soluciones de valor para el futuro de las organizaciones.
De la reacción a la resiliencia: La propuesta de valor y diferenciales de SecurED MX
Para dar respuesta al reto de madurez operativa y superar la cultura reactiva, en SecurED MX —empresa 100% mexicana especializada en ciberseguridad y seguridad de la información— basamos nuestro modelo en una premisa contundente: “Un pentest sin remediación solo genera más carga operativa”.
Nuestro compromiso trasciende la simple identificación de brechas. Por ello, estructuramos una propuesta enfocada en brindar tranquilidad digital a los equipos de TI y a la Alta Dirección.
¿Cómo transformamos los hallazgos en soluciones reales?
- Remediación activa y acompañamiento continuo: “No solo encontramos vulnerabilidades: nos aseguramos de que desaparezcan”. Por un lado, acompañamos a tu equipo en todo momento. De este modo, nos aseguramos de que los riesgos se mitiguen y no se queden en un documento.
- Metodología avanzada: Evaluamos el impacto real de un ataque combinando técnicas manuales y automatizadas. Asimismo, pensamos y actuamos como un atacante real para anticipar amenazas.
- Portafolio integral de soluciones: Ofrecemos Servicios Administrados de Seguridad (MSSP) con MDR y monitoreo 24/7. Además, realizamos Pruebas de Penetración internas y externas (pentesting), ejercicios de Red Team / Blue Team y evaluaciones en aplicaciones web. Por otra parte, cubrimos ingeniería social, arquitectura en la nube y DevSecOps.
- Cumplimiento normativo y regulatorio: Garantizamos la alineación con marcos internacionales y locales clave. Por ejemplo, trabajamos con ISO 27001, NIST, GDPR, ISO 27701 y la Ley Federal de Protección de Datos Personales (LFPDPPP).
- Retorno de la Inversión (ROI) medible: Convertimos la ciberseguridad en una inversión estratégica. Por lo tanto, reducimos pérdidas económicas por fraudes. Como resultado, optimizamos recursos de TI y protegemos la reputación de tu empresa ante clientes y socios.
¿Listo para transformar tus hallazgos de seguridad en acciones concretas?
En SecurED MX creemos que la ciberseguridad debe ser accesible y práctica. Por esta razón, te invitamos a dar el primer paso. En consecuencia, puedes solicitar una consultoría inicial o agendar una evaluación personalizada con nuestros especialistas.
Descarga AQUÍ nuestro brochure general de servicios o contáctanos a través de contacto@secured.mx.